


- Inicio
- Últimas noticias de poker
- El Troyano Mesh Agent Revelaba las Cartas Ocultas de Regulares de High Stakes: así es Como los Estafadores Vencían a los Jugadores
El Troyano Mesh Agent Revelaba las Cartas Ocultas de Regulares de High Stakes: así es Como los Estafadores Vencían a los Jugadores
Decenas de jugadores de apuestas altas podrían haber sido víctimas de atacantes que obtuvieron acceso remoto a sus ordenadores mediante Mesh Agent. La infección se produjo a través de software de póker de terceros instalado en los equipos de los jugadores. Las pérdidas potenciales podrían ascender a cientos de miles de dólares.
Cómo se descubrió la trama de Mesh Agent
El 29 de septiembre de 2026, la comunidad del póker destapó una trama que permitía a los atacantes ver las cartas ocultas de jugadores de apuestas altas durante años. Se encontró Mesh Agent, una herramienta de acceso remoto, en los ordenadores de grinders, mientras que las cuentas vinculadas a la investigación mostraban ganancias de cientos de miles de dólares. Algunas presuntas víctimas también informaron haber perdido grandes sumas de dinero frente a estos jugadores.
Andrey "TylerRM" Streltsov fue el primero en alertar al público. Informó que Mesh Agent había aparecido en los ordenadores de algunos jugadores sin que estos lo supieran e instó a sus seguidores a revisar sus equipos.
Más tarde ese mismo día, el especialista en ciberseguridad "WolfSec0x0" publicó un informe técnico de la investigación. Encontró rastros de Mesh Agent en aproximadamente 30 ordenadores y determinó que se habían descargado archivos adicionales únicamente en dispositivos pertenecientes a usuarios cuyos nombres de pantalla figuraban en una lista preestablecida.
Esto sugería un ataque dirigido: el autor seleccionaba a jugadores específicos, obtenía acceso a sus ordenadores y podía ver lo que ocurría en las mesas de póker.
Posteriormente, los desarrolladores de Jurojin e IntuitiveTables confirmaron que sus productos se habían visto comprometidos. Según la investigación, Mesh Agent se instalaba en los ordenadores de jugadores seleccionados a través de software de póker de terceros.
¿Qué descubrió exactamente "WolfSec0x0"?
"WolfSec0x0" publicó un mensaje advirtiendo a los jugadores:
⚠️ Online poker players: we've confirmed a covert remote-access agent planted on players' Windows PCs through compromised poker software.
— WolfSec0x0 (@wolfsec0x0) September 29, 2026
Current estimate: ~30 users affected, in several countries across Europe, North America and Oceania.
Details and checks below 🧵
"Jugadores de póker en línea: hemos confirmado la presencia de una herramienta oculta de acceso remoto instalada en los equipos Windows de los jugadores a través de software de póker comprometido. Las estimaciones actuales indican que aproximadamente 30 usuarios en Europa, América del Norte y Oceanía se han visto afectados".
El investigador subrayó específicamente que el problema afecta a los equipos de los jugadores, no a una vulneración de los servidores de las salas de póker. Mesh Agent no es un software malicioso en sí mismo; es un componente de MeshCentral, una solución legítima de código abierto para la gestión remota de equipos.
El problema radicaba en que se instalaba en los dispositivos de los jugadores sin su conocimiento. Esto permitía al atacante acceder remotamente al equipo y ver lo que ocurría en la pantalla, incluidas las cartas privadas de los jugadores.
Hallazgos clave de "WolfSec0x0":
- Funcionamiento sigiloso. El agente podía ejecutarse como un servicio de Windows, y sus archivos y actividad no siempre eran visibles para el usuario.
- Elusión de las comprobaciones de Defender. Se encontraron exclusiones de Microsoft Defender en algunos equipos, lo que permitía que determinados directorios eludieran el análisis.
- Presencia a largo plazo. Los primeros rastros confirmados de Mesh Agent se remontan al 16 de marzo de 2024. En algunos equipos, el agente permaneció durante más de un año.
- Eliminación de rastros. Poco antes de que se publicara la investigación, el atacante (según "WolfSec0x0") comenzó a eliminar remotamente Mesh Agent y sus scripts asociados. Sin embargo, podían quedar rastros de su presencia en el sistema.
Esto también explica por qué una simple comprobación del Administrador de tareas podría no haber mostrado nada: para cuando se realizaba la comprobación, es posible que el agente ya hubiera sido eliminado.
Cómo se instaló Mesh Agent en los ordenadores de los jugadores
"WolfSec0x0" descubrió que los atacantes utilizaron dos herramientas populares de selección de mesas. Tras la publicación de su investigación, los desarrolladores de Jurojin e IntuitiveTables confirmaron que sus aplicaciones habían sido comprometidas. Jurojin mencionó que estaba revisando el informe del investigador y colaborando con él en la investigación:
Hi everyone! We're looking into the @wolfsec0x0 report in depth, working with him and sharing everything we find.
— Jurojin Poker (@JurojinPoker) September 30, 2026
For now, we don't wanna jump into conclusions, but we made a quick tool (signed) that checks whether your PC is affected. Download it here: https://t.co/vLvFUd1tRUhttps://t.co/du4KGjmJGz
"¡Hola a todos! Estamos revisando a fondo el informe de 'WolfSec0x0', trabajando con él y compartiendo todo lo que encontramos. Por ahora, no queremos sacar conclusiones precipitadas, pero ya hemos creado una herramienta que comprueba si vuestro ordenador se ha visto afectado".
Más tarde, Jurojin aclaró que, entre junio de 2025 y junio de 2026, el atacante sustituyó periódicamente los paquetes de actualización para un grupo específico de usuarios. Algunos de los paquetes modificados contenían una herramienta de acceso remoto. Según la empresa, el último paquete comprometido se distribuyó en junio de 2026.
IntuitiveTables también confirmó que su software había sido comprometido y afirmó que las versiones actuales del programa no contienen código malicioso.
El origen de las sospechas sobre Paul Gregg
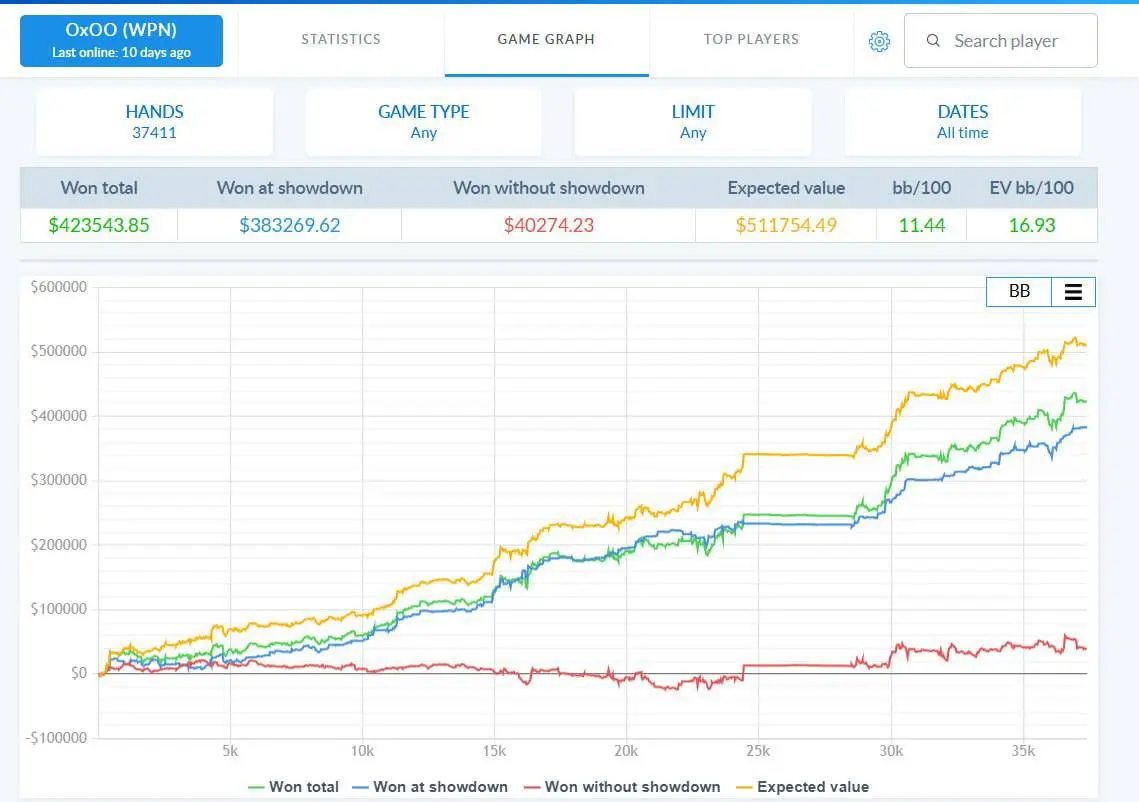
Tras la publicación de la investigación de "WolfSec0x0", uno de los nombres que más sonó fue el del jugador canadiense Paul Gregg. Se le ha vinculado con la cuenta "Paul Gregg" en GGPoker, "Europe" en CoinPoker, así como con "JackKlompus", "OxOO" y "Ez[Pz]" en la red WPN. Según SmartHand, "JackKlompus" y "OxOO" generaron unos beneficios conjuntos superiores a los 837.000 dólares.
La investigación también señaló que algunas de estas cuentas jugaron una proporción inusualmente alta de sus manos contra determinados jugadores habituales. En algunos casos, más del 90% de sus manos se jugaron contra grupos específicos de jugadores, lo que motivó un análisis más exhaustivo de su actividad.
Manuel Saavedra declaró que el agente había estado en su ordenador durante más de un año y que había perdido unos 60.000 dólares frente a Gregg en las mesas de GGPoker en los seis meses anteriores. Gleb Kovtunov también informó haber encontrado el agente en su equipo y haber sufrido pérdidas significativas frente a Gregg.
Sin embargo, actualmente no existen pruebas directas de que Gregg instalara Mesh Agent, lo controlara o utilizara el acceso a las cartas privadas de los jugadores.
Cómo comprobar si una computadora tiene Mesh Agent
Aunque el ataque se dirigió principalmente a jugadores de apuestas altas, cualquier persona que utilice software de póquer debería revisar su equipo. Mesh Agent podría ejecutarse como un servicio del sistema y no aparecería entre los programas en ejecución habituales.
"WolfSec0x0" recomendó realizar una comprobación mediante PowerShell. Para ello:
- Abre PowerShell como administrador. Haz clic con el botón derecho en el menú Inicio y selecciona **Terminal (Administrador)** o **PowerShell (Administrador)**.
- Comprueba si existe el servicio Mesh Agent. Ejecuta el comando: `Get-Service 'Mesh Agent'`. Si Windows indica que no se encontró el servicio, es una buena señal, pero esta comprobación por sí sola no es suficiente.
- Busca rastros de MeshCentral: `Get-ChildItem 'HKLM:\SOFTWARE\Open Source'`. La presencia de entradas relacionadas con MeshCentral o Mesh Agent justifica una investigación más exhaustiva.
- Comprueba las exclusiones de Microsoft Defender: `(Get-MpPreference).ExclusionPath`. Si aparecen `C:\Windows` u otros directorios del sistema en la lista —y no los has añadido tú mismo—, es motivo de preocupación.
- No elimines inmediatamente los archivos sospechosos.
Si alguna de las comprobaciones detecta Mesh Agent o exclusiones desconocidas en Windows Defender, es preferible guardar primero los resultados y consultar a un especialista en ciberseguridad. Eliminar el software por cuenta propia podría destruir pruebas importantes que ayudarían a determinar qué ocurrió en el equipo.
¿Qué sucede a continuación?
La investigación debe pasar ahora de la detección de Mesh Agent al análisis del impacto del ataque. Jurojin ha conservado registros de todas las versiones comprometidas y de los usuarios a quienes se distribuyeron, y está preparada para entregar estos datos a las fuerzas del orden y a expertos en ciberseguridad. La empresa también se ha puesto en contacto directamente con los jugadores afectados.
También será necesario examinar los historiales de las partidas. "WolfSec0x0" instó a las salas de póker a investigar los inicios de sesión desde dispositivos desconocidos y los historiales de manos de los jugadores afectados, especialmente las sesiones contra oponentes que jugaron contra ellos con una frecuencia inusual. Dicho análisis podría revelar si se utilizó acceso remoto directamente en las mesas y qué magnitud pudo haber tenido el daño causado.
Por otro lado, las versiones más recientes de Jurojin e IntuitiveTables ya no contienen el componente malicioso, y Mesh Agent ha sido eliminado o desactivado en todos los equipos afectados confirmados.
Las salas de póker tampoco se quedarán al margen. Por ejemplo, CoinPoker ya ha puesto en marcha un seguimiento diario y detallado de todas las partidas de high stakes en railbird.vip.
GGPoker repartirá un total de $18.000.000 durante su serie "October Giveaway" de 2026. Ade...
El póker online en Argentina se juega en salas internacionales que aceptan a jugadores del...
El panorama del póker de apuestas altas cambió significativamente después de...
El fin de semana se celebró en ClubWPT Gold un torneo Heads-Up de NLHE con un premio acumu...